
Cibersegurança no Brasil: por que reagir já não é suficiente na era da Shadow AI
Outubro é o Mês Internacional da Conscientização em Cibersegurança. A data existe porque...

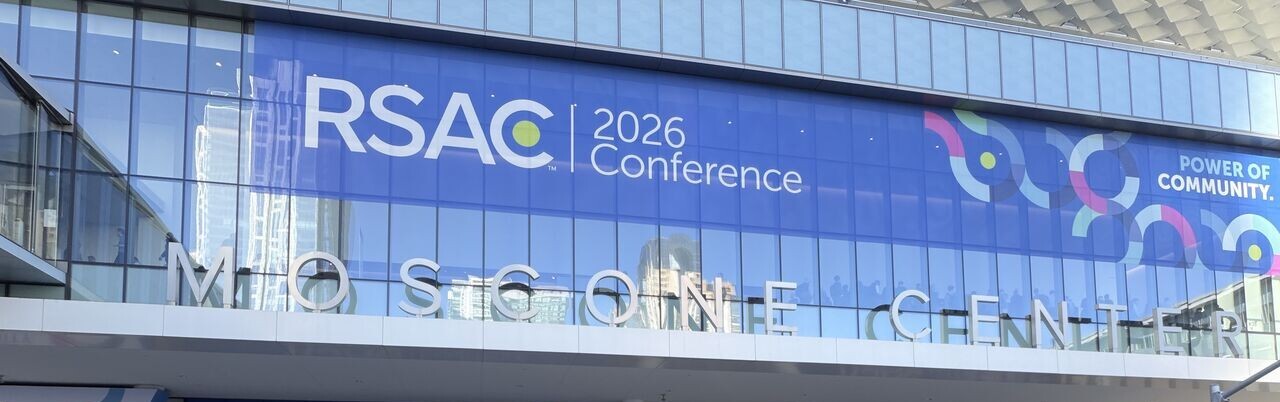
Inteligência Artificial, identidades não humanas, criptografia pós-quântica, evolução do papel do CISO e cultura de segurança estão entre os temas que ganham força na agenda corporativa.
A cibersegurança vive um momento de transformação acelerada. O avanço da Inteligência Artificial, a automação crescente dos ambientes de TI e o aumento da complexidade operacional estão ampliando não apenas as possibilidades tecnológicas, mas também a superfície de risco das organizações.
Esse cenário exige uma mudança de postura das lideranças de segurança. Mais do que acompanhar novas ferramentas, os CISOs precisam garantir que a capacidade de execução, prevenção e resposta evolua na mesma velocidade em que surgem novas ameaças e novas tecnologias.
A partir das discussões observadas na RSA Conference 2026, realizada em São Francisco, Gabriel Loschi, CISO da Foursys, destaca cinco tendências que devem influenciar a agenda de cibersegurança das empresas ao longo dos próximos ciclos de inovação.
A Inteligência Artificial deixou de ocupar apenas espaços experimentais e passou a integrar operações críticas de segurança, com agentes e modelos sendo utilizados no dia a dia dos Centros de Operações de Segurança.
Com essa evolução, o desafio deixa de ser apenas tecnológico e passa a ser também de governança. À medida que agentes de IA acessam sistemas, executam tarefas e influenciam decisões, torna-se essencial manter controle sobre sua atuação, com políticas de acesso, trilhas de auditoria, arquitetura segura e mecanismos claros de interrupção.
Nesse contexto, ganha força uma abordagem que Gabriel Loschi denomina AISecOps, baseada na ideia de que iniciativas de IA devem nascer com segurança, governança e validações incorporadas desde sua concepção.
Agentes, contas de serviço, workloads, chaves e tokens estão ocupando uma parcela cada vez maior da infraestrutura corporativa. Com isso, as chamadas identidades não humanas deixam de ser um tema secundário e passam a fazer parte da estratégia central de controle e segurança.
Sem inventário adequado, definição de responsabilidades e revisão de acessos, as organizações correm o risco de perder visibilidade justamente nas áreas em que a automação cresce com mais velocidade.
O desafio, portanto, é garantir que a governança acompanhe a expansão da automação. Caso contrário, a escala operacional pode crescer mais rapidamente do que a capacidade de controle.
A discussão sobre computação quântica e criptografia pós-quântica também ganhou uma abordagem mais prática.
Neste momento, a prioridade não é realizar uma migração imediata de toda a infraestrutura criptográfica, mas desenvolver capacidade de adaptação. Isso inclui mapear dependências, identificar chaves e certificados, compreender exposições e construir um inventário do ambiente atual.
Essa preparação é essencial porque o avanço da computação quântica, combinado à Inteligência Artificial, pode acelerar significativamente a capacidade de exploração de vulnerabilidades criptográficas no futuro.
A chamada crypto-agility, ou agilidade criptográfica, passa então a ser um componente estratégico da preparação das empresas para novos cenários de risco.
A função do CISO vem se expandindo para além da proteção técnica da infraestrutura.
Temas como Inteligência Artificial, cadeia de suprimentos, cultura organizacional, inovação e risco corporativo passaram a fazer parte da agenda de segurança. Ao mesmo tempo, essa ampliação de responsabilidades nem sempre é acompanhada pelo aumento proporcional de recursos.
Esse cenário exige uma habilidade cada vez mais importante: traduzir riscos técnicos em linguagem de negócio.
O CISO precisa não apenas compreender a operação, mas também antecipar como novas tecnologias podem criar riscos futuros e como esses riscos devem ser comunicados à liderança executiva de forma clara e estratégica.
Mesmo em um ambiente cada vez mais automatizado, o fator humano continua sendo central para a segurança das organizações.
A diferença é que programas de cultura e conscientização precisam evoluir. Em vez de ações genéricas, a tendência é trabalhar treinamentos segmentados por função, acompanhados de métricas capazes de demonstrar mudanças reais de comportamento.
Essa abordagem aproxima cultura de segurança da gestão de riscos corporativos e transforma conscientização em um componente operacional da estratégia de proteção.
As tendências observadas na RSA Conference 2026 reforçam um dilema cada vez mais presente nas organizações: como inovar com velocidade sem ampliar a exposição a riscos críticos?
A resposta não está em escolher entre inovação e segurança, mas em desenvolver estruturas capazes de fazer as duas avançarem de forma integrada.
Governança de IA, gestão de identidades não humanas, preparação para a criptografia pós-quântica, evolução do papel do CISO e fortalecimento da cultura de segurança apontam para uma mesma direção: segurança precisa estar incorporada às decisões de negócio desde o início.
Para as organizações que conseguirem equilibrar velocidade, controle e capacidade de adaptação, a cibersegurança deixa de ser apenas uma camada de proteção e passa a assumir um papel estratégico na sustentação da inovação.
Fonte: conteúdo adaptado a partir de artigo publicado no Security Leaders com a análise de Gabriel Loschi sobre as principais tendências observadas na RSA Conference 2026.

Outubro é o Mês Internacional da Conscientização em Cibersegurança. A data existe porque...

Empresa do setor de saúde moderniza experiência digital e reduz custos de desenvolvimento...

A tecnologia deixou de ser apenas um habilitador de eficiência para se tornar um elemento...
Na Foursys, conectamos estratégia, inovação, engenharia digital, dados, IA, cibersegurança e agilidade organizacional para criar soluções completas, seguras e escaláveis. Atuamos da concepção à sustentação, ajudando empresas a modernizar operações, acelerar entregas, tomar decisões mais inteligentes e gerar valor contínuo em sua jornada de transformação digital.
Av. Tamboré, 267 - Torre Norte
9º Andar - (11) 4134-2222
Av. Paulista, 1912
15° Andar - (11) 4861-8560
R. Comendador Araújo, 499
10° Andar - (41) 2106-6709
Av. Pres. Vargas, 3131 - Sala 604
Cidade Nova, Rio de Janeiro
Rua Francisco Deslandes, 900
4º andar, Anchieta, Belo Horizonte
980 N. Federal Highway #110
Boca Raton, Florida 33432
Dedicado à Segurança da Informação e IA
Avenida da Liberdade, 110
1269-046 Lisboa, Portugal